

19 september 2026
Nieuwe cyberwetgeving en energieopslag: ‘Zorg dat je je zaken op orde hebt’
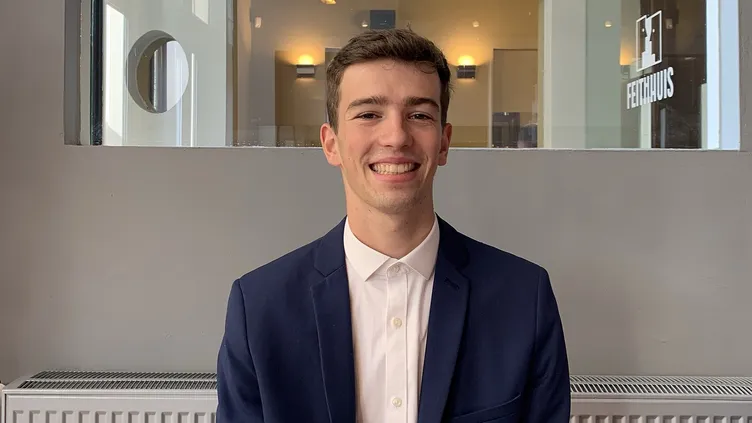
Sinds 15 augustus gelden de Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten (Wwke). Wat betekent dat voor de energieopslagsector? Max van der Werff van Energy Storage NL legt het uit.
Wat doe jij bij ESNL?
‘Ik ben projectmanager technische inpassing en focus me op drie hoofddossiers: veiligheid, circulariteit en cybersecurity. Wat dat laatste betreft: met de recente invoering van twee nieuwe wetten aangaande digitale veiligheid komt dit voor het eerst nadrukkelijk terug in de verantwoordelijkheden van organisaties in onze sector. Zo is de Cyberbeveiligingswet (Cbw) uitgebreider en specifieker dan haar voorganger, de Wbni.’
Wat vraagt de Cbw precies van bedrijven?
‘Je wordt ingedeeld als belangrijke of essentiële organisatie, afhankelijk van de sector en omvangscriteria als het aantal werknemers en de jaaromzet. Val je onder de wet, dan heb je 3 plichten: allereerst registratie bij het Nationaal Cyber Security Centrum (NCSC). Daarnaast heb je een meldplicht. Bij een significant incident moet binnen 24 uur een eerste melding worden gedaan bij de toezichthouder, de Rijksinspectie Digitale Infrastructuur (RDI), en het Computer Security Incident Response Team (CSIRT). Voor organisaties die onder de Europese Netcode voor Cybersecurity (NCCS) vallen moet binnen 4 uur een melding worden gedaan. Dat is allemaal relatief snel geregeld, maar dat geldt niet voor de zorgplicht.’
Wat is die zorgplicht?
‘Die bestaat uit 10 maatregelen, zoals een risicoanalyse, het in kaart brengen van de toeleveringsketen vanuit cybersecurity en het beoordelen van de effectiviteit van de maatregelen. Ze zijn algemeen geformuleerd, zodat bedrijven er zelf invulling aan kunnen geven. Hierin ligt voor de meeste bedrijven de bulk van het werk.’
Wordt hierop gehandhaafd, of kan een bedrijf ermee wegkomen met een A4’tje?
‘Er wordt controle op uitgeoefend. Hoe die verloopt hangt af van de classificatie. Bij een belangrijke entiteit handhaaft toezichthouder RDI reactief: pas na een incident of signalen van niet-naleving wordt gecontroleerd of alles in orde is. Bij essentiële entiteiten gebeurt dat proactief – dan kan de toezichthouder op elk moment langskomen om je te controleren.’
Voor kleine spelers gelden geen regels?
‘Ook bedrijven die zelf niet onder de Cbw vallen, krijgen er indirect mee te maken, omdat de toeleveringsketen van bedrijven die er wél onder vallen in kaart moet worden gebracht. Ze moeten ervoor zorgen dat hun leveranciers en partners min of meer aan dezelfde eisen voldoen - of ze nu batterijen beheren of onderdelen leveren. In essentie raakt dit zowat alle spelers in de energieopslagketen.’
En bestuurders worden verantwoordelijk gesteld…
‘Uitvoerende bestuurders van essentiële en belangrijke entiteiten moeten binnen 2 jaar een training volgen. Ook moet het bestuur de maatregelen binnen de zorgplicht goedkeuren en toezien op de uitvoering. De verantwoordelijkheid verschuift zo deels van de IT-afdeling naar het bestuurlijke niveau. Wat mij betreft is dat een goede zaak, zodat cybersecurity serieus meegenomen wordt in de besluitvorming, zeker waar veel installaties onderling verbonden zijn en op afstand worden bestuurd.’
Is de sector zelf al voldoende doordrongen van het belang van cybersecurity?
‘Ik bespreek het met veel leden van ESNL, dus je zou al snel zeggen dat het goed zit. Maar van de bedrijven waarmee ik geen contact heb, weet ik niet aan welke kant van het spectrum ze staan. Vanuit ESNL informeren we onze leden in ieder geval volop zodat ze weten waaraan ze moeten voldoen. Het is vervolgens aan de bedrijven zelf om hier invulling aan te geven. Uiteraard ondersteunen wij onze leden ook breder dan informeren, als daar behoefte aan is. Zo is er een gedeelde werkgroep met Holland Solar waarin we leden in detail op de hoogte houden en een gezamenlijke inzet van onze brancheorganisaties bepalen op het gebied van cybersecurity. ‘
En de Wwke, de tweede wet die op 15 augustus inging?
‘Die gaat nog breder dan de Cbw, en is gericht op kritieke entiteiten. Die staan qua belang voor Nederland nog een trede hoger dan essentiële entiteiten. Het gaat in deze wet niet alleen om cybersecurity maar om elke vorm van risico, ook natuurrampen of terroristische aanvallen bijvoorbeeld. Je wordt door de respectievelijke vakminister na een risicobeoordeling aangewezen als kritieke entiteit binnen een maand na inwerkingtreding. Daarna heb je 10 maanden om te voldoen aan de verplichtingen uit de wet.’
Die raakt ook batterijbedrijven?
‘Vooral de allergrootste organisaties en ondernemingen van Nederland, zoals netbeheerders en de grote energiebedrijven. Mochten de grootste batterijbedrijven nu nog niet aangewezen zijn, zal dat naar mijn verwachting in de toekomst gaan gebeuren. De lijst wordt namelijk periodiek herzien. Het zou goed zijn als alle relevante partijen in de sector hier in beeld zijn, ook O&M partijen of fabrikanten van omvormers die grote vermogens kunnen controleren, maar geen eigenaar zijn en daarom nu buiten scope van de Cbw blijven. Ook hier geldt: wie verstandig is, bereidt zich voor op de toekomst. Tegelijkertijd zullen deze bedrijven goed worden begeleid door de overheid.’
De overheid doet genoeg om cybersecurity op de kaart te zetten in de energieopslagsector?
‘De stappen die moeten worden gezet staan vrij duidelijk uitgelegd op de website van de Nationale Coördinator Terrorismebestrijding en Veiligheid (NCTV). Maar meer sectorspecifieke uitleg met praktische voorbeelden zou helpen, zeker voor kleinere partijen die onder de wet vallen. Daarnaast is bewustwording een issue. Het is de vraag of alle spelers weten van deze wetgeving. Daarom blijft ESNL relevante informatie delen. Zo zijn we tijdens de cybersecuritymaand in oktober extra actief; proberen we juist dan ook de leden te bereiken die nu nog minder op de hoogte zijn.’
Wat staat er op het spel voor bedrijven die het laten liggen?
‘Allereerst zijn er consequenties vanuit de overheid. Zo kunnen toezichthouders boetes opleggen of een cybervoorval openbaar maken. Maar het grootste risico is een daadwerkelijk incident binnen je organisatie, met mogelijk enorme gevolgen voor de bedrijfsvoering. Dus heb je je zaken nog niet op orde, doe het nu. De energieopslagsector is volop in ontwikkeling en maakt bepaalde volwassenheidsfases door. Daarbij hoort verantwoordelijkheid pakken, en cybersecurity is daar misschien wel het beste voorbeeld van.’
Maak Solar & Storage Magazine jouw voorkeursbron in Google
Met een nieuwe functie van Google bepaal je zelf welke bronnen je als eerste ziet wanneer je zoekt naar nieuws. Volg ons en mis nooit meer het laatste nieuws over zonne-energie en energieopslag.
Eerder
Door: Marco de Jonge Baas
Nieuwsbrief
Meld u aan voor de nieuwsbrief met het laatste nieuws!
Ja, ik wil de nieuwsbrief ontvangen en heb de privacy policy gelezen.
Laatste Nieuws
Meest gelezen
Meest Gelezen
Producten
Meest gelezen
Meest Gelezen
Nu in Het Tijdschrift

September 2026
Bekijk alle magazines De juni 2026-editie van het tijdschrift Solar & Storage Magazine is uit. Dit nummer staat in het teken van de beurs Sustainable Solutions Kortrijk, het naderende einde van de salderingsregeling en thuisbatterijen.
